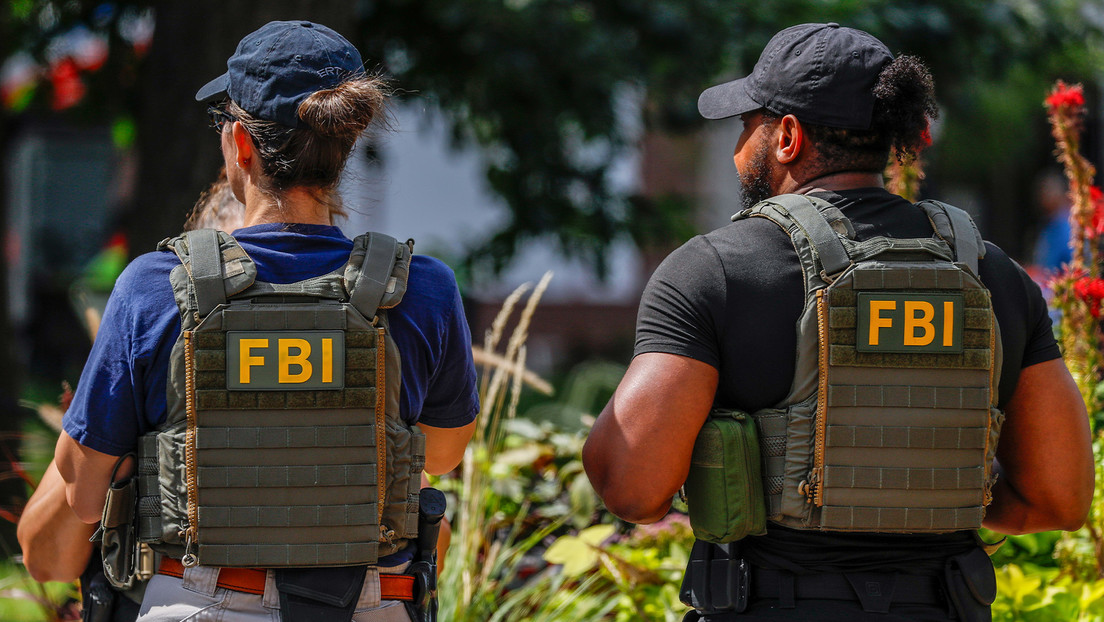
El pasado lunes, el colectivo de hackers conocido como ShinyHunters aseguró haber vulnerado el portal de empleo del FBI, FBIJobs.gov, en lo que especialistas califican como uno de los ataques cibernéticos más delicados. La agencia federal estadounidense inició una investigación exhaustiva para esclarecer el incidente.
Los atacantes afirmaron haber robado entre dos y tres terabytes de información correspondiente a empleados y aspirantes del FBI. Reuters tuvo acceso a parte de los datos filtrados, que incluyen nombres, direcciones, teléfonos, fechas de nacimiento, números de seguro social y contactos de emergencia. Además, se encontró información sobre roles y asignaciones sensibles en áreas de inteligencia, seguridad y contraespionaje relacionadas con países y grupos como China, Rusia, Irán, Hezbolá y cárteles de narcotráfico.
Entre lo sustraído, también se hallaron datos sobre unidades y proyectos confidenciales que no habían sido divulgados públicamente. Por otro lado, los hackers lograron acceder a registros médicos y psiquiátricos de personal y solicitantes, incluyendo historiales clínicos, recetas y resultados de exámenes.
Eric O’Neill, exagente de contrainteligencia del FBI, calificó la filtración como «una mina de oro para los servicios de inteligencia extranjeros» y señaló la preocupación que generaría estar en una lista de ese tipo.
ShinyHunters indicó que el ataque no tuvo fines económicos, sino que buscaba presionar al FBI para que retirara una advertencia emitida en mayo, que identificaba al grupo como ciberdelincuentes que usaban información real o exagerada para extorsionar a sus víctimas. El colectivo amenazó con publicar las bases de datos completas en caso de que sus demandas no fueran atendidas en el plazo de una semana.